Uw beleid staat op papier. Houdt het stand in de praktijk?
Met techniek vangt u veel af. Maar wat doet een medewerker als iemand met een overtuigend verhaal naar de serverruimte wil? Daarvoor zijn beleid en protocollen, en bewustwording zorgt dat mensen die ook echt naleven.
Wij brengen in kaart welke risico's u accepteert en welke afspraken er zijn. Daarna testen we of die afspraken onder druk overeind blijven. Zo weet u waar het werkt, waar het schuurt en wat u kunt verbeteren.
Testen, ontmaskeren, trainen
Drie onderdelen die elkaar versterken. Los in te zetten of samen als compleet awareness-programma.
 CAM 04 · KANTOOR02:13:07MYSTERY VISIT
Mystery Visit
Een ethische hacker van ITseqr probeert onaangekondigd uw gebouw binnen te komen. Eenmaal binnen kijken we hoe ver we komen: afgesloten ruimtes, onbeheerde werkplekken en uiteindelijk uw netwerk. Zo ziet u zwart op wit waar fysieke beveiliging en alertheid tekortschieten.
- Toegang via social engineering en tailgating
- Test van toegangscontrole, bezoekersbeleid en clean desk
- Rapportage met concrete verbeterpunten
 INBOX (1) · DRINGEND
Phishingcampagne
Wij versturen realistische, op uw organisatie afgestemde phishingmails, van een nep-factuur tot een dringend verzoek van de directeur. U ziet wie klikt, wie gegevens invult en wie de mail netjes meldt. Medewerkers die erin trappen krijgen direct uitleg, zodat het een leermoment wordt in plaats van een afrekening.
- Scenario's op maat, van basis tot spear phishing
- Inzicht in klik-, invul- en meldgedrag per afdeling
- Herhaalbaar, zodat u de voortgang meetbaar maakt
 IN-COMPANY TRAINING
Awareness trainingen
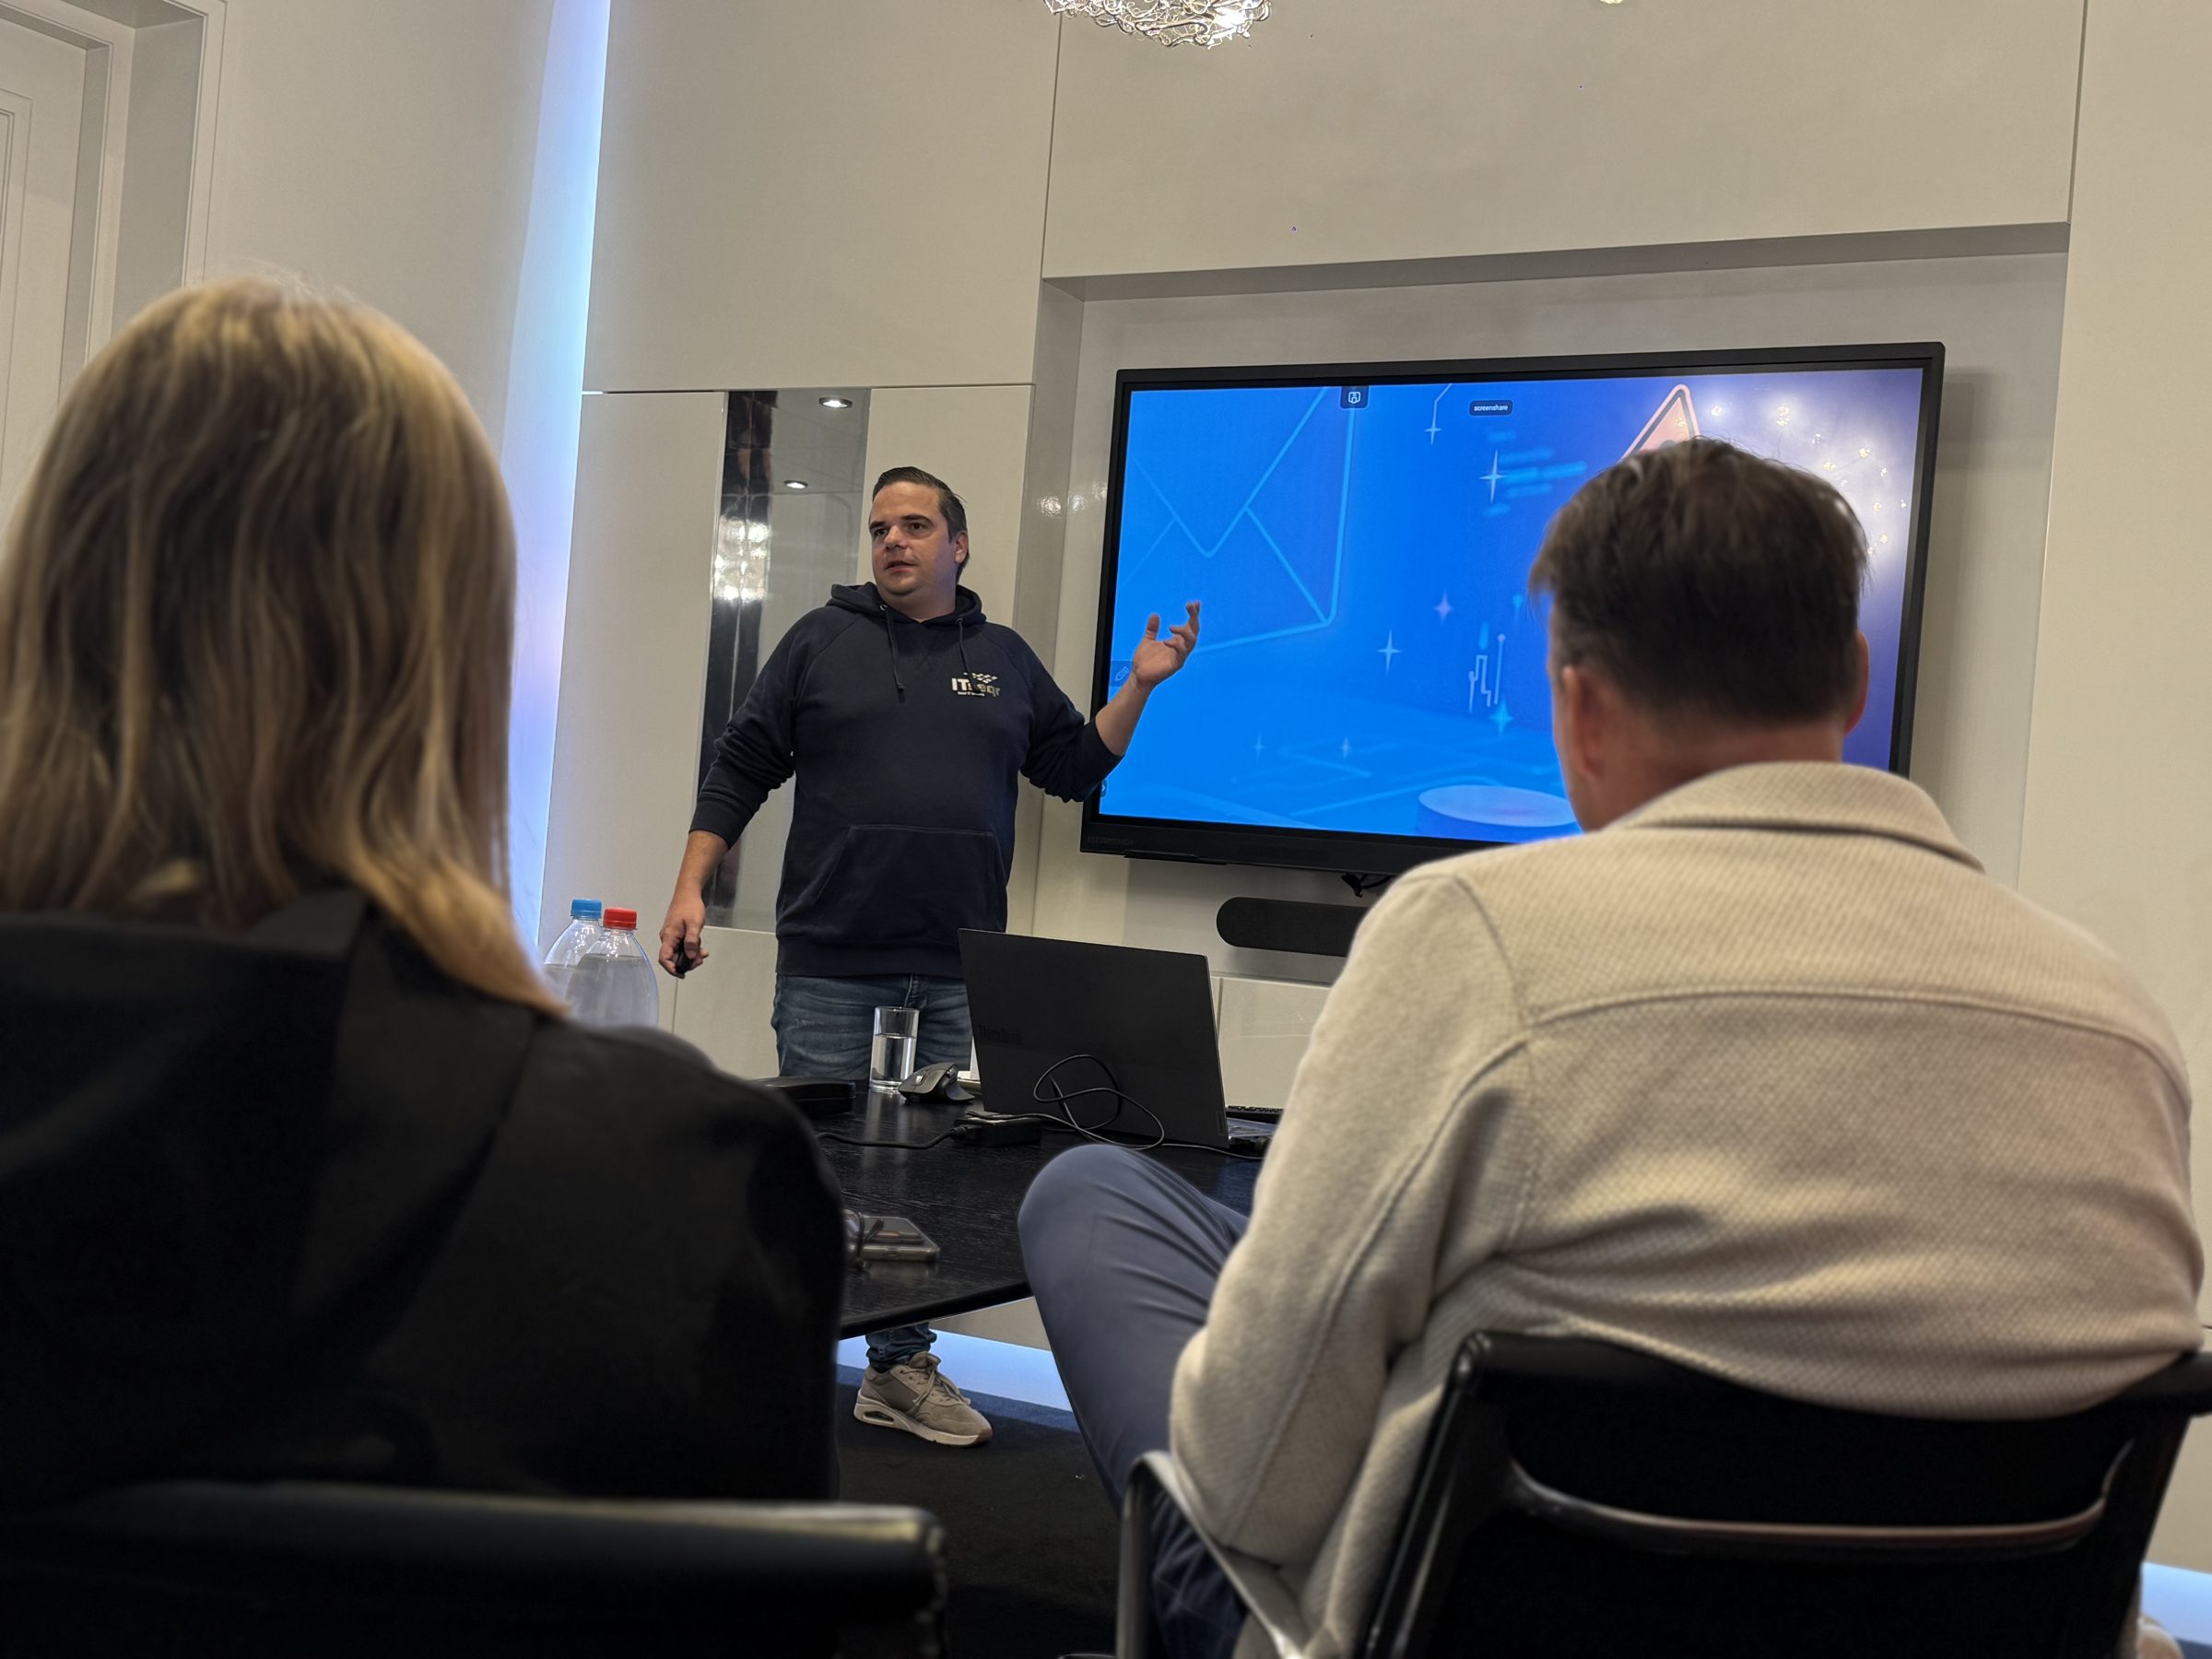
In onze interactieve trainingen leren medewerkers hoe aanvallers te werk gaan en hoe ze zelf het verschil maken. Praktisch, herkenbaar en afgestemd op de doelgroep: van de hele organisatie tot directie en IT.
Hoe weerbaar is uw organisatie echt?
Ontdek het voordat een aanvaller het doet. We denken graag mee over de aanpak die bij uw organisatie past.